In het vorige artikel AI en drie wetten die de regie over je data raken zagen we hoe de AI Act, de CLOUD Act en de Cyberbeveiligingswet allemaal uitkomen op dezelfde vraag: weet je waar je data staat, wie erbij kan, en kun je dat aantonen? We gaven daar alvast drie directe stappen bij. Dit artikel gaat een niveau dieper: een concreet framework om structureel te bepalen welke data waar hoort, en hoe je dat morgen al in gang zet.
Het Data First-framework: van technologie naar strategie
In ons eerdere artikel Van Cloud First naar Data First introduceerden we een framework om niet de technologie, maar de waarde van je data als kompas te gebruiken. Dat framework is voor AI-toepassingen minstens zo relevant als voor cloudmigraties.
De kern is eenvoudig: niet alle data is gelijk, dus behandel het ook niet alsof dat wel zo is. Classificeer je data op basis van gevoeligheid en kritikaliteit, en kies vervolgens de infrastructuur die daarbij past.
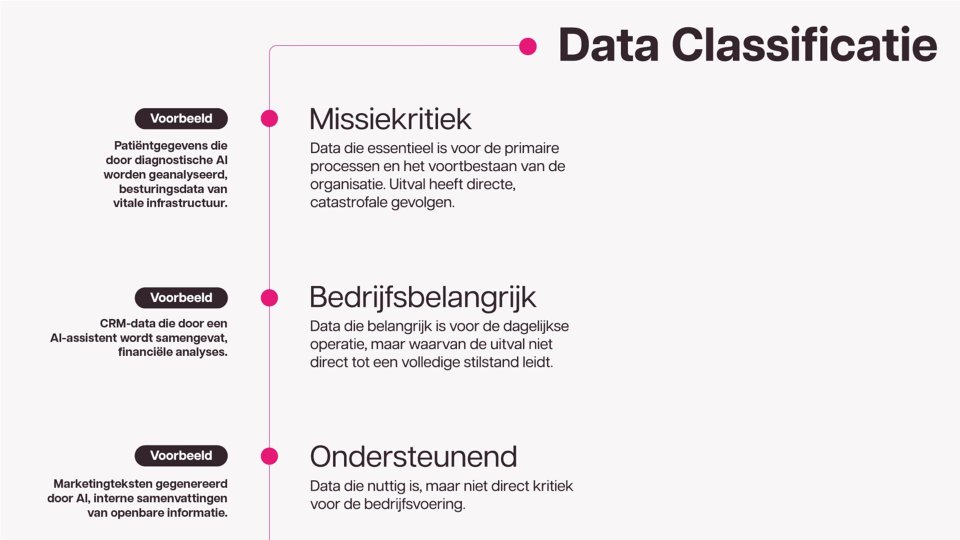
Let op: kritikaliteit en gevoeligheid zijn niet hetzelfde. Data kan weinig invloed hebben op je continuïteit en toch privacygevoelig of vertrouwelijk zijn. Voor ondersteunende data die niet gevoelig is, kan een publieke AI-dienst prima passen. Voor missiekritieke of gevoelige data, zoals patiëntgegevens, besturingsdata en vertrouwelijke beleidsstukken, ligt een omgeving met meer technische en juridische controle voor de hand. Je stelt dan vooraf eisen aan toegang, rechtsmacht, opslag, sleutelbeheer en de infrastructuur waarover de data reist.
De weg ernaartoe is minstens zo belangrijk
Kijk niet alleen naar waar de data wordt opgeslagen, maar juist naar hoe die daar komt. Versleuteld verkeer over het openbare internet kan passend zijn, maar bij missiekritieke data wil je soms meer controle over de verbinding, de route en de beschikbaarheid.
Een private verbinding, zoals een dark fiber-netwerk, kan een exclusief pad creëren van jouw organisatie naar de cloud of het datacenter waar je AI-toepassingen draaien. Daarmee vergroot je de controle over het datatransport en verklein je de afhankelijkheid van gedeelde publieke verbindingen. Het is één van de bouwstenen onder je datastrategie, naast onder meer toegangsbeheer, versleuteling, sleutelbeheer en heldere leveranciersafspraken.
Wat kost dat, en wat levert het op? Meer controle kan een hogere investering vragen dan een standaard publieke AI-dienst. Zet daar in je businesscase de risico's en strategische baten tegenover: de impact van uitval of ongeautoriseerde toegang, de kosten van overstappen, de gewenste onafhankelijkheid en de maatregelen die nodig zijn om je zorgplicht aantoonbaar in te vullen [2]. Voor missiekritieke data kan die afweging anders uitvallen dan voor ondersteunende data. Niet alles hoeft in de kluis.
Vier stappen om AI verantwoord in te zetten
Voor organisaties die AI willen omarmen zonder de regie over hun data te verliezen, is er een concreet stappenplan.
- Stap 1: Inventariseer je AI-landschap. Breng in kaart welke AI-tools er binnen je organisatie worden gebruikt, inclusief de tools die medewerkers op eigen initiatief inzetten. Bepaal per tool welke data erdoorheen gaat en waar die data wordt verwerkt.
- Stap 2: Classificeer je data. Gebruik het Data First-framework om te bepalen welke data missiekritiek, bedrijfsbelangrijk of ondersteunend is. Stel per categorie vast welk niveau van controle en soevereiniteit vereist is.
- Stap 3: Ontwerp je exitstrategie. Bepaal voordat je een contract aangaat hoe je data en applicaties weer kunt weghalen. Leg afspraken vast over dataportabiliteit, kosten en ondersteuning bij een overstap. Zo verklein je de kans op ongewenste afhankelijkheid van één leverancier.
- Stap 4: Ontwerp de volledige keten. Kies per dataklasse een passende combinatie van aanbieder, verwerkingsomgeving, toegangsbeheer en verbinding. Voor missiekritieke data kan een soevereine omgeving met een private verbinding logisch zijn. Kijk daarbij niet alleen naar opslag, maar ook naar transport, continuïteit en de mogelijkheid om te wisselen van leverancier.
Samen bouwen aan een verbonden en soevereine toekomst
AI biedt Nederlandse organisaties grote kansen. Die benut je het best als de basis klopt: een infrastructuur die is ontworpen rond regie, veiligheid en continuïteit.
Bij TReNT leveren we niet alleen verbindingen. We denken met je mee over de keuzes die daarbij horen: nuchter, praktisch en met ruim 25 jaar ervaring in dark fiber. Zodat je AI kunt inzetten met vertrouwen, met passende beveiliging en meer regie over je data.
Wil je weten hoe jouw organisatie scoort op datasoevereiniteit? Neem contact met ons op om de mogelijkheden te verkennen. Samen brengen we in kaart welke infrastructuurkeuzes passen bij de AI-ambities van jouw organisatie.
Aanvullende referenties
[1] TReNT Glasvezel. (z.d.). Van Cloud First naar Data First: de strategische keuze voor een toekomstbestendige organisatie. Kennisbankartikel.
[2] Rijksoverheid. (2026, 15 augustus). Cyberbeveiligingswet en Wet weerbaarheid kritieke entiteiten vanaf vandaag van kracht.